- Eubea - Lifelong Learning
- +39 081 5456125
- info@eubea.it


Phishing e Intelligenza Artificiale: perché le truffe online stanno diventando più credibili
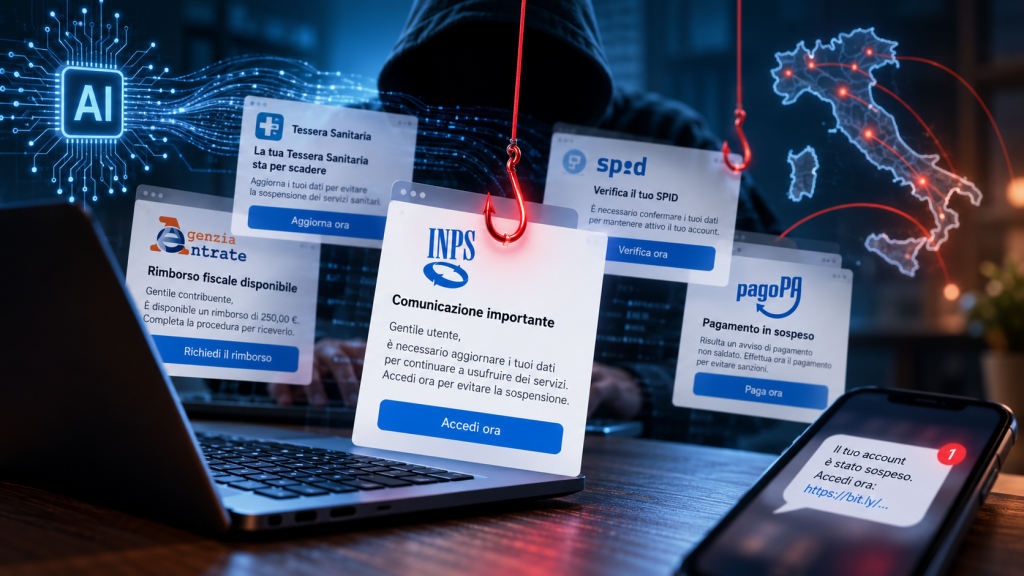
Nel corso del 2026 il phishing sta mostrando in Italia un’evoluzione particolarmente preoccupante. Non si tratta soltanto di un aumento delle campagne, ma soprattutto della loro qualità e capacità di imitare comunicazioni autentiche. La crescente diffusione di modelli linguistici di grandi dimensioni (LLM) sempre più performanti consente infatti ai criminali informatici di produrre testi grammaticalmente corretti, adattati alla lingua e al contesto della vittima e privi di molti degli errori che, fino a pochi anni fa, permettevano di riconoscere facilmente un messaggio fraudolento.
Lo stesso CERT-AGID ha evidenziato come l’intelligenza artificiale venga ormai utilizzata per creare campagne di phishing e smishing con messaggi corretti, contestualizzati e rapidamente adattabili al pubblico di riferimento, aumentando la credibilità delle comunicazioni fraudolente e riducendo l’efficacia dei tradizionali segnali d’allarme basati sugli errori linguistici.
I dati raccolti nel 2026 mostrano quanto il fenomeno sia concreto. Già a gennaio il CERT-AGID segnalava una recrudescenza delle campagne che imitavano la Tessera Sanitaria, con sette campagne individuate in appena due settimane. Ad aprile una sofisticata campagna basata sul sistema Microsoft device code flow, supportata da automazione e intelligenza artificiale, ha interessato anche la Pubblica Amministrazione italiana: in questo caso la vittima veniva addirittura indirizzata verso una vera pagina Microsoft, rendendo molto più difficile riconoscere l’inganno.
Anche la PEC, spesso percepita dagli utenti come intrinsecamente sicura, è diventata un vettore interessante per i criminali. A giugno il CERT-AGID dichiarava di aver già gestito oltre 650 eventi nel 2026 relativi a caselle PEC compromesse o create appositamente per attività illecite.
Durante l’estate le campagne hanno continuato a moltiplicarsi sfruttando nomi particolarmente familiari agli italiani: INPS, SPID, PagoPA e SEND. Nella sola settimana dal 1° al 7 agosto il CERT-AGID ha analizzato 135 campagne malevole, 97 delle quali specificamente rivolte a obiettivi italiani. In agosto è stata inoltre osservata una campagna INPS particolarmente evoluta nella quale gli stessi criminali utilizzavano un sistema di intelligenza artificiale per verificare automaticamente i documenti caricati dalle vittime. A settembre sono comparse anche campagne che promettevano falsi rimborsi TARI attraverso pagine contraffatte di PagoPA.
Il fenomeno è favorito anche dall’enorme quantità di informazioni personali già disponibili illegalmente online. Secondo l’Osservatorio Cyber CRIF, nel primo semestre 2026 sono comparsi sul dark web circa 2,5 miliardi di nuovi dati univoci. L’Italia risulta inoltre al sesto posto mondiale per indirizzi e-mail compromessi e al terzo per account sottratti attraverso infostealer. Queste informazioni possono essere combinate con strumenti di intelligenza artificiale per costruire messaggi molto più personalizzati e plausibili.
Il problema, quindi, non è semplicemente che l’intelligenza artificiale possa “scrivere una mail di phishing”. È la possibilità di farlo in pochi secondi, in italiano corretto e adattando contenuti, tono, ruolo professionale e contesto a migliaia di destinatari differenti. Microsoft ha documentato nel 2026 campagne che utilizzano l’AI generativa proprio per creare esche personalizzate in funzione del ruolo della vittima; secondo i dati pubblicati dall’azienda, campagne di phishing automatizzate tramite AI possono raggiungere percentuali di clic sensibilmente superiori a quelle tradizionali.
Come difendersi: 4 regole efficaci
1. Non fidarsi della qualità del messaggio.
Italiano perfetto, grafica professionale, logo corretto e tono istituzionale non sono più elementi sufficienti per stabilire che un messaggio sia autentico. L’assenza di errori grammaticali non è più un indicatore di sicurezza.
2. Non utilizzare il link ricevuto per verificare un problema.
Se una mail o un SMS comunica una multa, un rimborso INPS, un problema SPID, un pagamento PagoPA o un accesso bancario sospetto, è preferibile aprire autonomamente il sito o l’app ufficiale. In questo modo si elimina alla radice buona parte dell’efficacia del phishing.
3. Diffidare soprattutto dalle richieste che creano urgenza.
Scadenze immediate, account che stanno per essere bloccati, rimborsi da riscuotere entro poche ore e pagamenti urgenti sono leve psicologiche classiche. Prima di inserire credenziali, documenti o dati della carta, fermarsi e verificare attraverso un secondo canale.
4. Proteggere gli account con autenticazione forte e verificare sempre le richieste anomale.
L’autenticazione multifattore rimane fondamentale, preferendo quando possibile passkey o dispositivi di sicurezza rispetto al solo SMS. Per richieste economiche o aziendali insolite è inoltre opportuno verificare direttamente con il mittente attraverso telefono, app o un canale già conosciuto.
Con l’evoluzione dell’intelligenza artificiale il principio fondamentale della sicurezza sta quindi cambiando: non possiamo più riconoscere una truffa semplicemente da come è scritta o da quanto appare professionale. La migliore difesa diventa verificare separatamente ciò che il messaggio ci sta chiedendo di fare.
Autore: Redazione
Fonti: CERT-AGID Report 2025, Microsoft, CERT-AGID sul caso INPS, CERT-AGID sulle campagne di agosto e CRIF